

Magento Jiří Brada 4 min čítania
Meet Magento Germany 2026: čo som si priviezol z konferencie v pyramíde
Minulý týždeň som na pozvanie organizátorov prednášal na Meet Magento Germany. Čo je to za akciu, prečo chodím rád na Meet Magento a čo z toho vyplýva pre váš e‑shop.

Vo štvrtok 22. októbra sa komunita okolo Magenta stretla v Mainzi na Meet Magento Germany.[1] Organizátori ma pozvali s prednáškou o bezpečnosti e‑shopov a dostal som priestor v hlavnej sále. Priamy let nebol, na železnici sa opravovalo, tak som z Brna vyrazil autom. Stálo to za to.
Čo je Meet Magento
Meet Magento je séria konferencií o Magente, open‑source platforme pre e‑shopy, ktoré sa konajú po celom svete: v New Yorku, na Floride, v Londýne, v Taliansku, Francúzsku, Poľsku aj v Prahe. Všetko sa začalo v roku 2009 práve v Nemecku.[1] Stretávajú sa na nich majitelia e‑shopov, agentúry, vývojári aj autori modulov. Na konci leta som mal možnosť vystúpiť aj na pražskom Meet Magento Czech. Pozvanie prednášať prišlo tento rok aj z Floridy, ale to mi žiaľ časovo nevychádza.
Magento síce vlastní a vyvíja Adobe, ale komunita vývojárov a firiem okolo neho je obrovská. Hľadajú chyby, píšu moduly a zdieľajú, čo funguje. V tom je sila open source: na nič nie ste sami. A čo sa dnes preberá na konferenciách, to o pár mesiacov pocíti aj váš e‑shop.
Hlavne o ľuďoch
Tento rok sa konferencia po rokoch vrátila do Nemecka, a to rovno do pyramídy v Mainzi. Program bežal na štyroch pódiách naraz,[1] ale to najcennejšie sa dialo medzi prednáškami. Pri stolíkoch sa riešilo všetko od nočných aktualizácií serverov po to, ako s AI pracujú jednotlivé tímy.
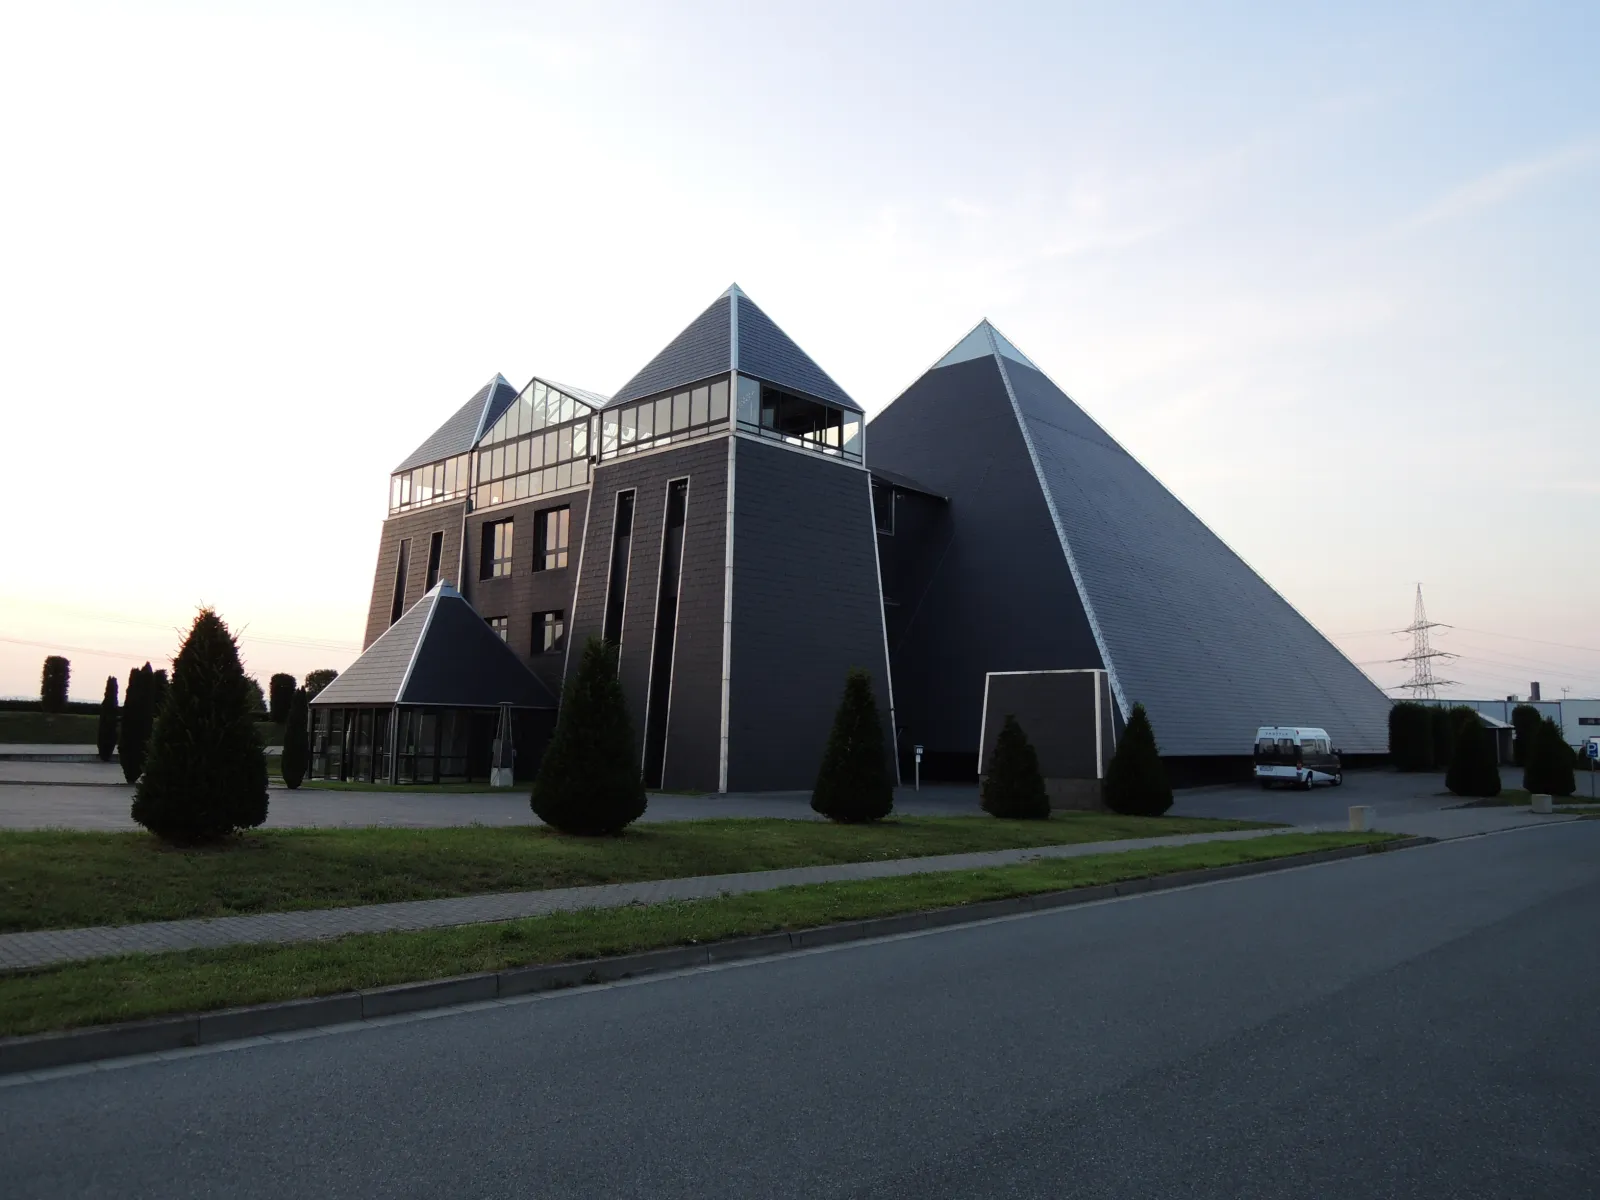
Dobre fungovalo pravidlo Pac‑Mana: keď stojíte v skupinke, nechajte v kruhu medzeru, nech sa môže ktokoľvek pridať. Večer sme sa presunuli až do špičky pyramídy a debaty pokračovali pri nemeckom pive. České tam žiaľ nečapovali, ale prežil som to.
Moja prednáška: vlastníctvo nie je len výhoda, je to zodpovednosť
V hlavnej sále som otvoril tému, ktorá sa v e‑commerce často odsúva: bezpečnosť. Open source dáva obchodníkom slobodu a kontrolu nad vlastným e‑shopom. S tým ale prichádza aj zodpovednosť. Na bezpečnosť obchodu majú priamy vplyv bezpečnostné aktualizácie, použité moduly, infraštruktúra aj spôsob, akým sa nasadzujú zmeny. Ani kvalitný hosting sám osebe nestačí.
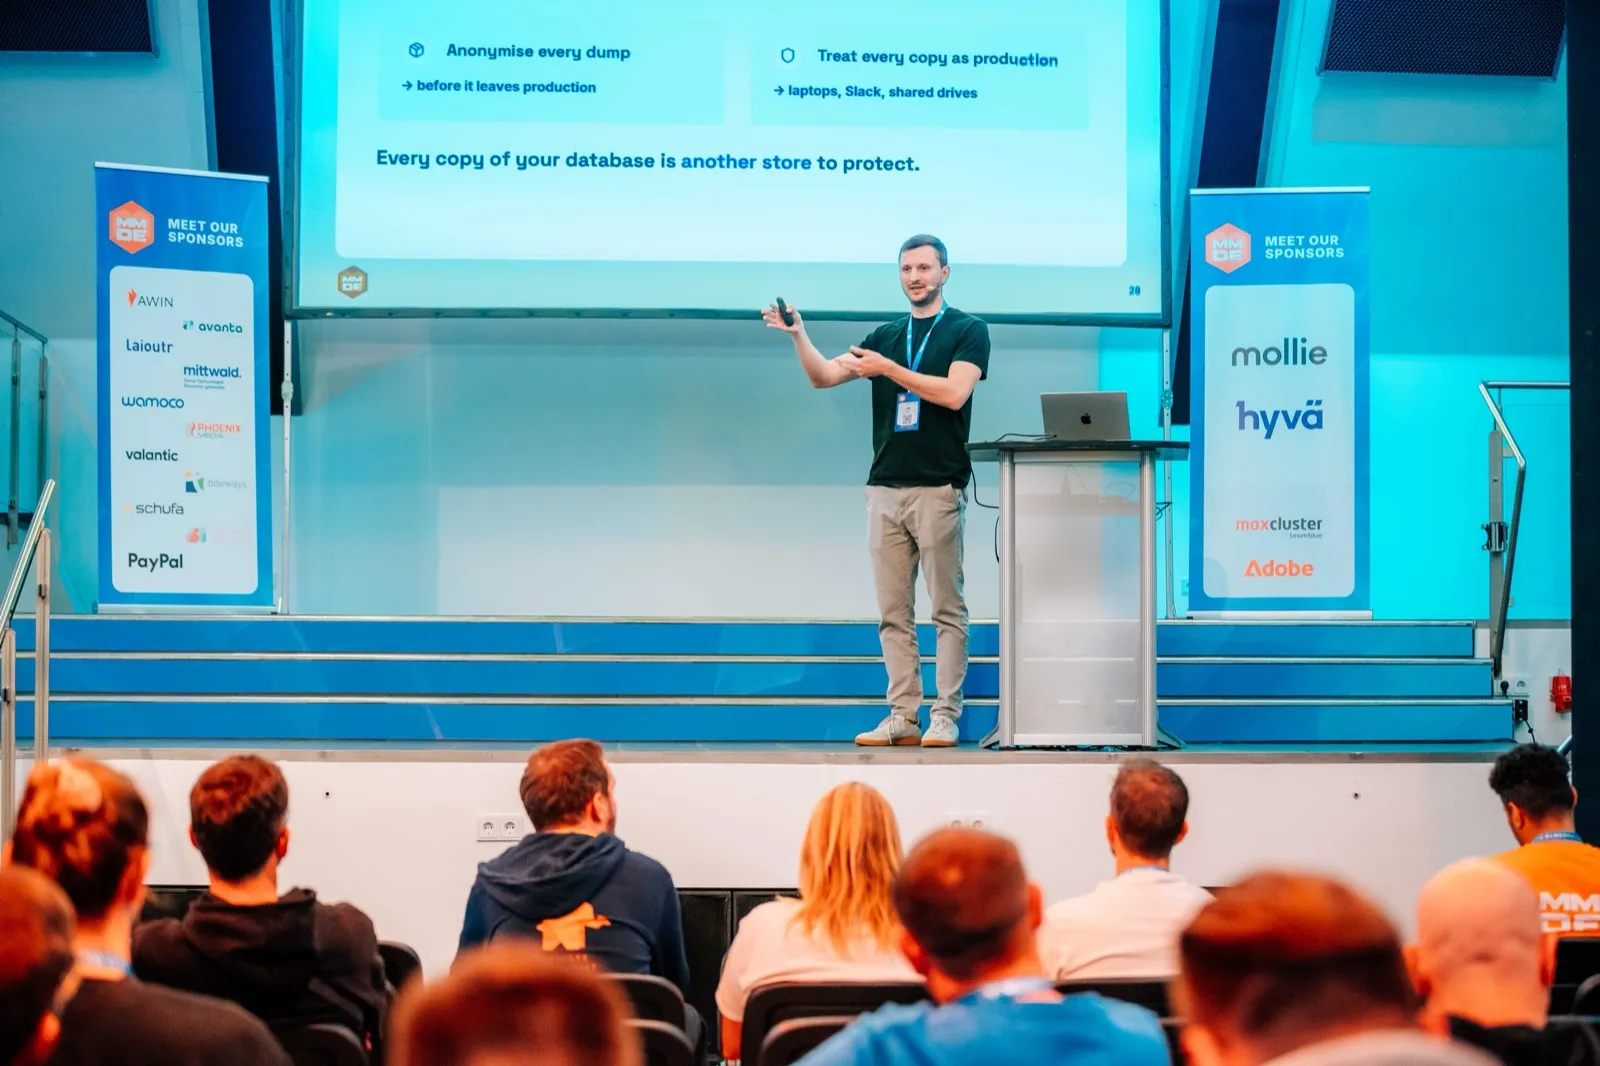
Aktualizácie by preto mali byť nudná rutina. Nuda je tu tá najväčšia pochvala.
Jedno číslo za všetky: z takmer 27 tisíc e‑shopov na Magente, ktoré som preveril, nemá skoro pätina nasadenú ani bezpečnostnú opravu z júla.[2] Pritom útočníci dnes dokážu novú chybu zneužiť v priebehu pár dní.[3] Ako opravy Magenta vychádzajú, som opísal v článku Ako fungujú releasy Magenta.
Prednášku som zakončil vetou, za ktorou si stojím: v pretekoch o nové funkcie prehrávate pomaly. V bezpečnosti prehráte všetko naraz.
V kuloároch sa riešila hlavne chyba v PHP
Deň pred konferenciou vyšli mimoriadne opravy dvoch kritických chýb v PHP, jazyku, v ktorom je Magento napísané. Útočník cez ne môže prevziať server bez prihlásenia.[4] Firma Sansec, ktorá sa bezpečnosťou Magenta dlhodobo zaoberá, vopred varovala, že hromadné útoky čaká do 15 minút od zverejnenia opráv.[5] Neskôr odhad zmiernila,[6] ale aj tak je jasné, ako málo času dnes na aktualizáciu zostáva. Veľa ľudí v sále preto noc pred konferenciou aktualizovalo servery. Mňa tá správa zastihla rovno cestou na konferenciu, krátko som o nej písal na Instagrame.
Opravy navyše vyšli len pre PHP 8.2 a novšie.[4] Kto má e‑shop na staršej verzii, má teraz skutočný problém.
AI: príležitosť aj riziko
AI sa preberala na každom kroku. Jedna prednáška riešila, či váš e‑shop odporučí ChatGPT, pretože časť zákazníkov už namiesto Googlu hľadá v chate. Zaujímavosť: súbor llms.txt, o ktorom sa veľa píše, AI zatiaľ skoro nečítajú. Viac záleží na robots.txt, teda na tom, či AI na web vôbec pustíte.
Iné prednášky zdieľali skúsenosti s AI agentmi, ktorí píšu kód. Vedia byť skvelí a hneď nato sa poriadne pomýliť, takže ich prácu treba strážiť. A tím Mage‑OS, komunitnej verzie Magenta,[7] predstavil vlastného AI asistenta Mago.
Čo z toho vyplýva pre váš e‑shop
- Opýtajte sa vývojára, kedy naposledy nasadil bezpečnostnú opravu.
- Zistite, na akej verzii PHP e‑shop beží. Je staršia ako 8.2? Naplánujte prechod.
- Dohodnite sa, kto opravy stráži a dokedy ich nasadí.
- Nechajte odobrať moduly a funkcie, ktoré nepoužívate. Čo v e‑shope nebeží, to nikto nezneužije.
A na Deedholde?
Tu toto riešiť nemusíte. Veríme, že obchodníci by nemali voliť medzi slobodou open source a pokojnou prevádzkou. Bezpečnostné opravy Magenta aj PHP preto strážime a nasadzujeme za vás, tie mimoriadne hneď, ako vyjdú. Každý e‑shop chráni firewall, bezpečnostný monitoring a denný sken malvéru. A čo si privezieme z konferencií, sa hneď premietne do starostlivosti o vaše e‑shopy. Technológia má pomáhať podnikaniu, nie od neho odvádzať pozornosť. Ako chránime e‑shopy
Prečo chodím na Meet Magento
Z Česka a Slovenska som na konferenciách väčšinou sám. Je to škoda, pretože nikde sa človek nedozvie toľko ako priamo od komunity. A funguje to oboma smermi: čo sa naučím alebo v Deedholde vyvinieme, to rád odovzdám ďalej, či už na pódiu, pri pive, alebo tu na blogu.
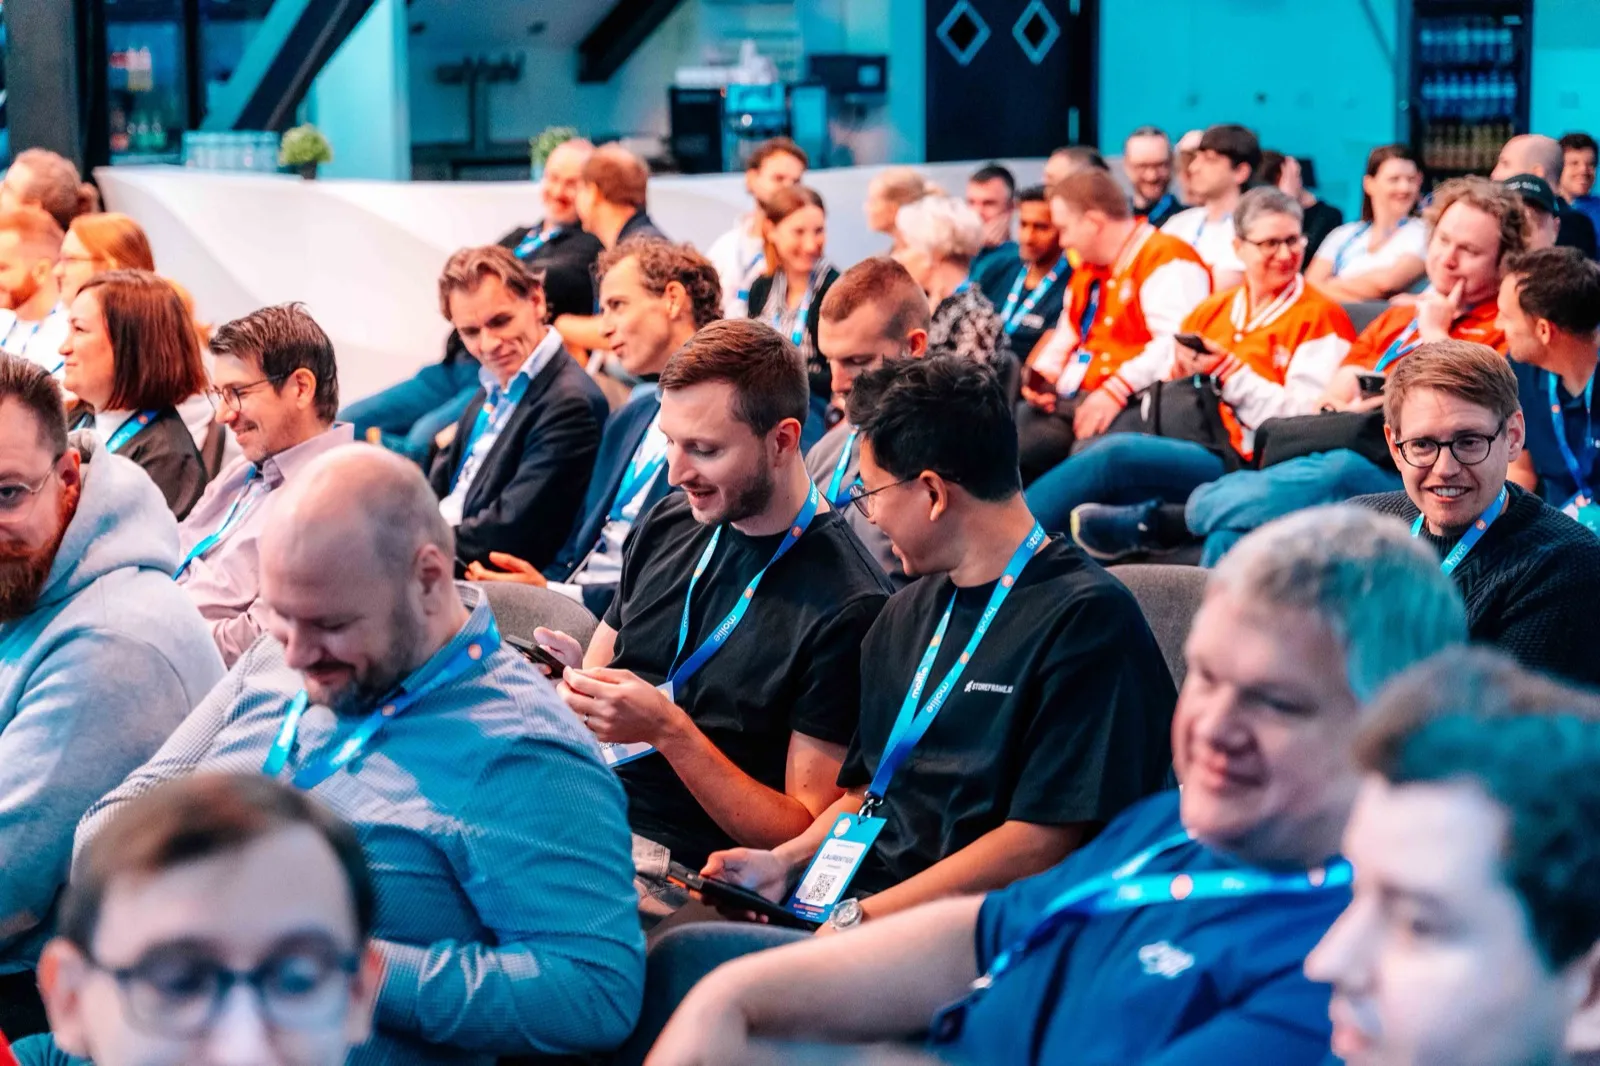
Kto nebol, o veľa prišiel.
Zdroje
- Meet Magento Germany 2026: de.meet-magento.com (navštívené 27. 10. 2026)
- Vlastné meranie autora predstavené na Meet Magento Germany 2026: nasadenie samostatných bezpečnostných opráv Magenta (APSB26-73, -92, -146, -153) na 26 786 e‑shopoch k 22. 10. 2026.
- How Low Can You Go? An Analysis of 2023 Time-to-Exploit Trends, Google Cloud: cloud.google.com (navštívené 27. 10. 2026)
- Security advisory: Critical remote code execution vulnerabilities, update now, PHP: php.net (navštívené 27. 10. 2026)
- PHP2Shell Is Coming: Your Patch Window Is 15 Minutes, Secure in Seconds, 21. 10. 2026: secureinseconds.com (navštívené 27. 10. 2026)
- PHP2Shell: PHP RCE (CVE-2026-109618, CVE-2026-109619), Sansec: sansec.io (navštívené 27. 10. 2026)
- Mage-OS: mage-os.org (navštívené 27. 10. 2026)
