

Magento Jiří Brada 4 min čtení
Meet Magento Germany 2026: co jsem si přivezl z konference v pyramidě
Minulý týden jsem na pozvání pořadatelů přednášel na Meet Magento Germany. Co je to za akci, proč jezdím rád na Meet Magento a co z toho plyne pro váš e‑shop.

Ve čtvrtek 22. října se komunita kolem Magenta sešla v Mohuči na Meet Magento Germany.[1] Pořadatelé mě pozvali s přednáškou o bezpečnosti e‑shopů a dostal jsem prostor v hlavním sále. Přímý let nebyl, na železnici se opravovalo, tak jsem z Brna vyrazil autem. Stálo to za to.
Co je Meet Magento
Meet Magento je série konferencí o Magentu, open‑source platformě pro e‑shopy, které se konají po celém světě: v New Yorku, na Floridě, v Londýně, v Itálii, Francii, Polsku i v Praze. Všechno začalo v roce 2009 právě v Německu.[1] Potkávají se na nich majitelé e‑shopů, agentury, vývojáři i autoři modulů. Na konci prázdnin jsem měl možnost vystoupit i na pražském Meet Magento Czech. Pozvání přednášet přišlo letos i z Floridy, ale to mi bohužel časově nevychází.
Magento sice vlastní a vyvíjí Adobe, ale komunita vývojářů a firem kolem něj je obrovská. Hledají chyby, píšou moduly a sdílí, co funguje. V tom je síla open source: na nic nejste sami. A co se dnes probírá na konferencích, to za pár měsíců pocítí i váš e‑shop.
Hlavně o lidech
Letos se konference po letech vrátila do Německa, a to rovnou do pyramidy v Mohuči. Program běžel na čtyřech pódiích najednou,[1] ale to nejcennější se dělo mezi přednáškami. U stolků se řešilo všechno od nočních aktualizací serverů po to, jak s AI pracují jednotlivé týmy.
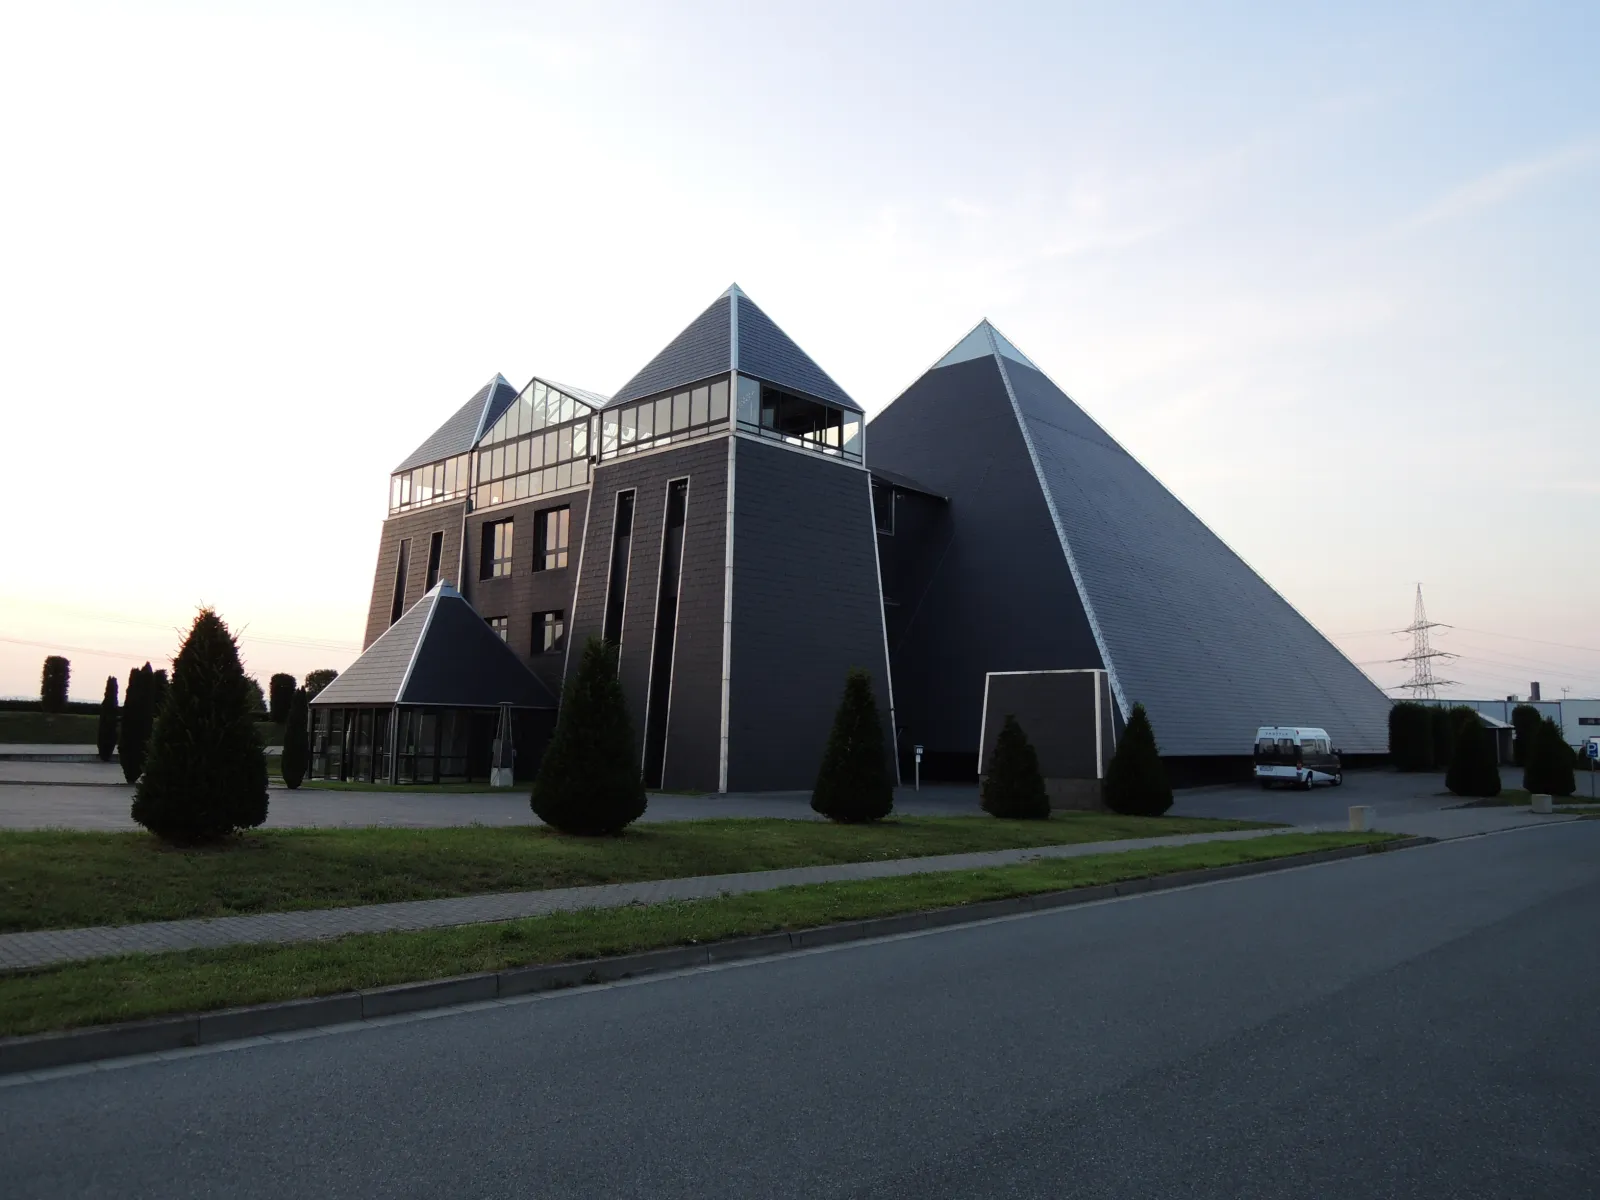
Dobře fungovalo pravidlo Pac‑Mana: když stojíte ve skupince, nechte v kruhu mezeru, ať se může kdokoli přidat. Večer jsme se přesunuli až do špičky pyramidy a debaty pokračovaly u německého piva. České tam bohužel nečepovali, ale přežil jsem to.
Moje přednáška: vlastnictví není jen výhoda, je to odpovědnost
V hlavním sále jsem otevřel téma, které se v e‑commerce často odsouvá: bezpečnost. Open source dává obchodníkům svobodu a kontrolu nad vlastním e‑shopem. S tím ale přichází i odpovědnost. Na bezpečnost obchodu mají přímý vliv bezpečnostní aktualizace, použité moduly, infrastruktura i způsob, jakým se nasazují změny. Ani kvalitní hosting sám o sobě nestačí.
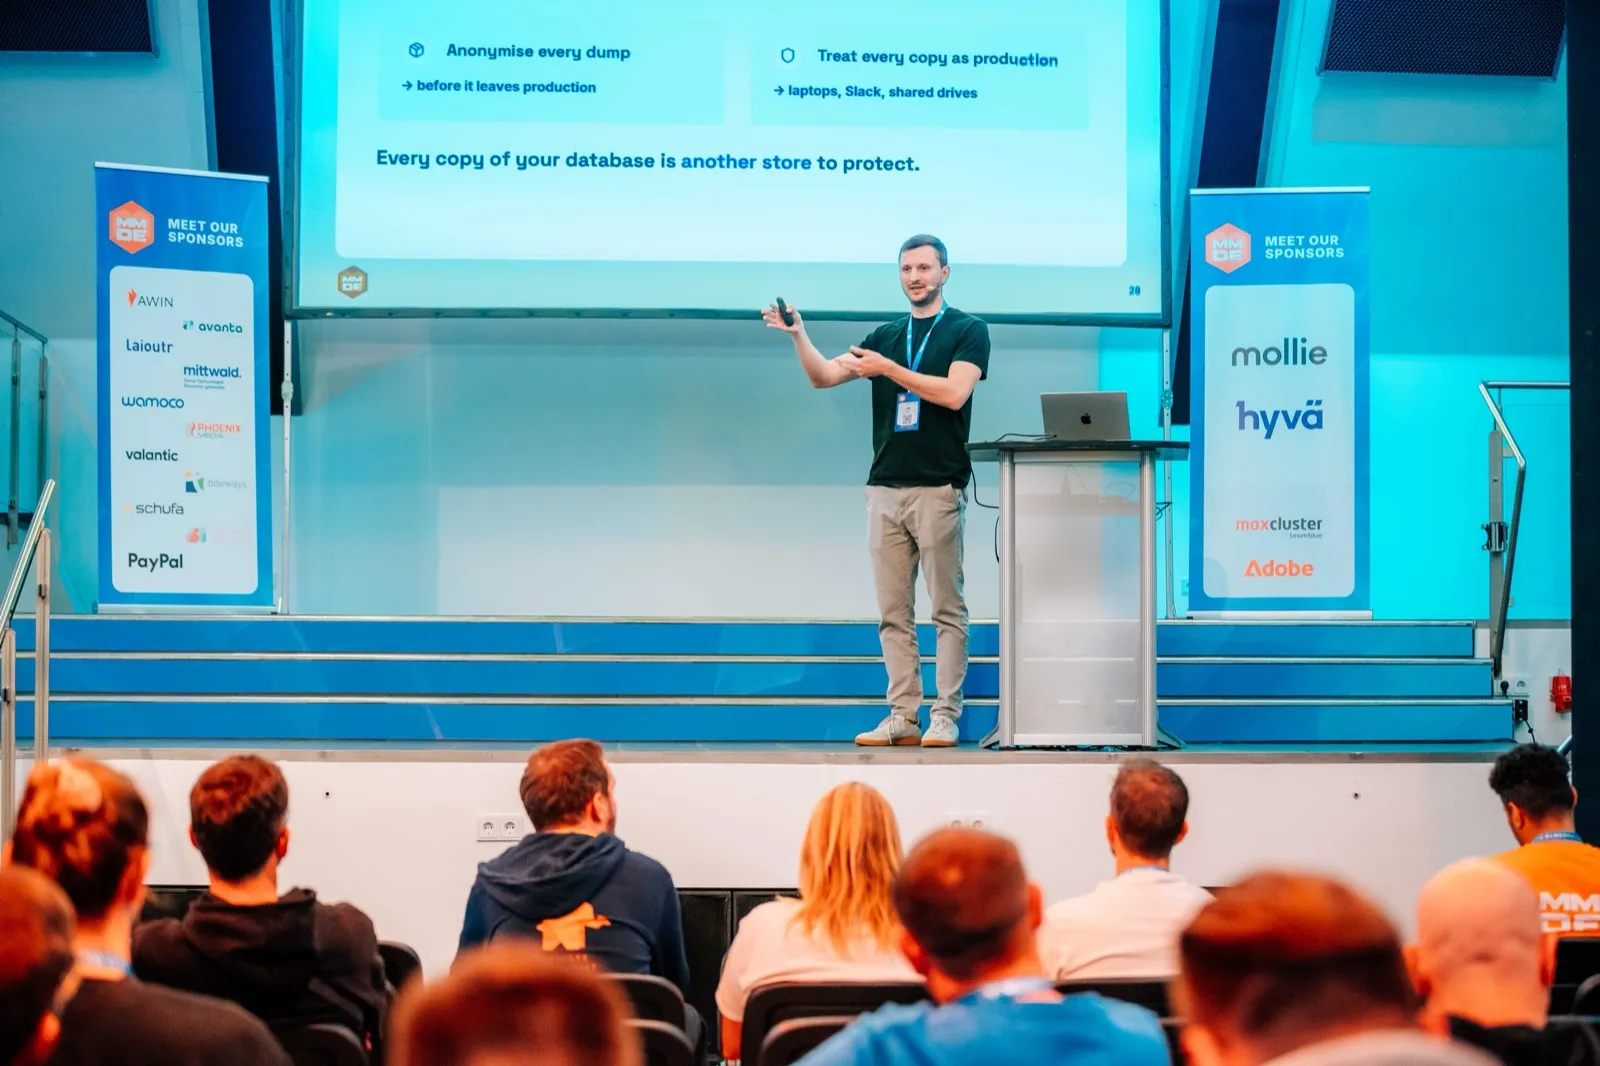
Aktualizace by proto měly být nudná rutina. Nuda je tady ta největší pochvala.
Jedno číslo za všechny: z téměř 27 tisíc e‑shopů na Magentu, které jsem prověřil, nemá skoro pětina nasazenou ani bezpečnostní opravu z července.[2] Přitom útočníci dnes dokážou novou chybu zneužít během pár dní.[3] Jak opravy Magenta vychází, jsem popsal v článku Jak fungují releasy Magenta.
Přednášku jsem zakončil větou, za kterou si stojím: v závodě o nové funkce prohráváte pomalu. V bezpečnosti prohrajete všechno najednou.
V kuloárech se řešila hlavně chyba v PHP
Den před konferencí vyšly mimořádné opravy dvou kritických chyb v PHP, jazyce, ve kterém je Magento napsané. Útočník přes ně může převzít server bez přihlášení.[4] Firma Sansec, která se bezpečností Magenta dlouhodobě zabývá, předem varovala, že hromadné útoky čeká do 15 minut od zveřejnění oprav.[5] Později odhad zmírnila,[6] ale i tak je jasné, jak málo času dnes na aktualizaci zbývá. Spousta lidí v sále proto noc před konferencí aktualizovala servery. Mě ta zpráva zastihla rovnou cestou na konferenci, krátce jsem o ní psal na Instagramu.
Opravy navíc vyšly jen pro PHP 8.2 a novější.[4] Kdo má e‑shop na starší verzi, má teď skutečný problém.
AI: příležitost i riziko
AI se probírala na každém kroku. Jedna přednáška řešila, jestli váš e‑shop doporučí ChatGPT, protože část zákazníků už místo Googlu hledá v chatu. Zajímavost: soubor llms.txt, o kterém se hodně píše, AI zatím skoro nečtou. Víc záleží na robots.txt, tedy na tom, jestli AI na web vůbec pustíte.
Jiné přednášky sdílely zkušenosti s AI agenty, kteří píšou kód. Umí být skvělí a hned nato se pořádně splést, takže jejich práci je potřeba hlídat. A tým Mage‑OS, komunitní verze Magenta,[7] představil vlastního AI asistenta Mago.
Co z toho plyne pro váš e‑shop
- Zeptejte se vývojáře, kdy naposledy nasadil bezpečnostní opravu.
- Zjistěte, na jaké verzi PHP e‑shop běží. Je starší než 8.2? Naplánujte přechod.
- Domluvte se, kdo opravy hlídá a do kdy je nasadí.
- Nechte odebrat moduly a funkce, které nepoužíváte. Co v e‑shopu neběží, to nikdo nezneužije.
A na Deedholdu?
Tady tohle řešit nemusíte. Věříme, že obchodníci by neměli volit mezi svobodou open source a klidným provozem. Bezpečnostní opravy Magenta i PHP proto hlídáme a nasazujeme za vás, ty mimořádné hned, jak vyjdou. Každý e‑shop chrání firewall, bezpečnostní monitoring a denní sken malwaru. A co si přivezeme z konferencí, se rovnou promítne do péče o vaše e‑shopy. Technologie má pomáhat podnikání, ne od něj odvádět pozornost. Jak chráníme e‑shopy
Proč na Meet Magento jezdím
Z Česka a Slovenska jsem na konferencích většinou sám. Je to škoda, protože nikde se člověk nedozví tolik jako přímo od komunity. A funguje to oběma směry: co se naučím nebo v Deedholdu vyvineme, to rád předám dál, ať už na pódiu, u piva, nebo tady na blogu.
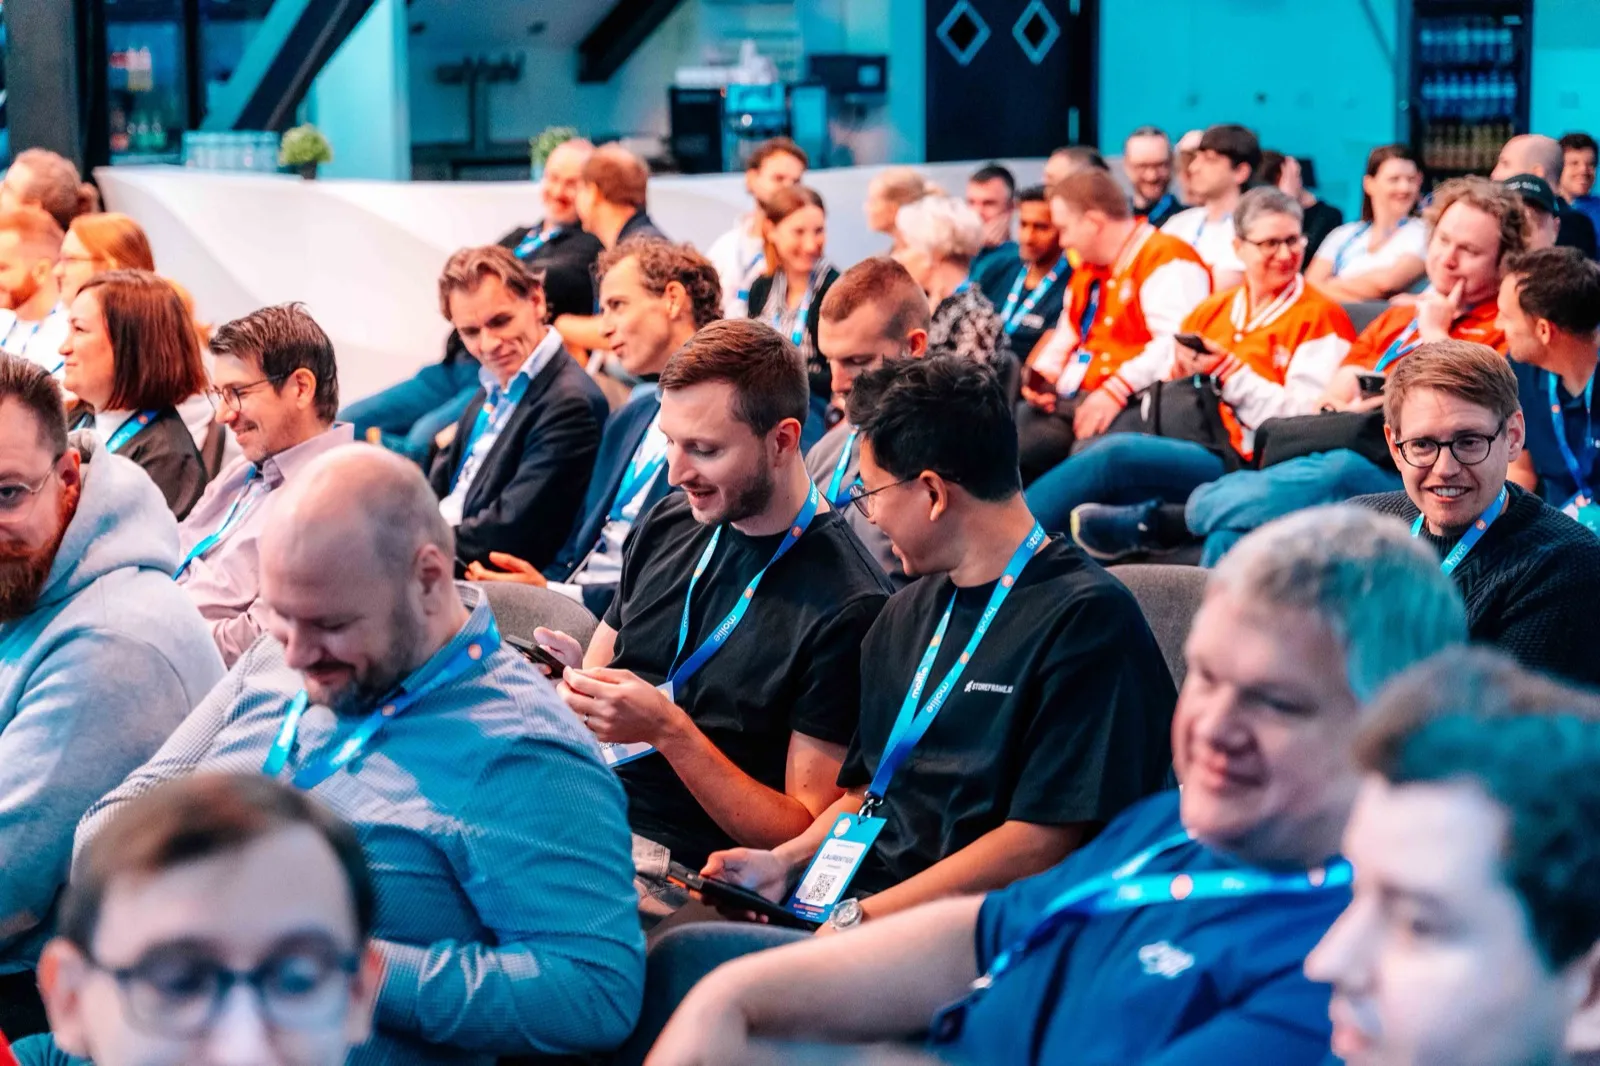
Kdo nebyl, o hodně přišel.
Zdroje
- Meet Magento Germany 2026: de.meet-magento.com (navštíveno 27. 10. 2026)
- Vlastní měření autora představené na Meet Magento Germany 2026: nasazení samostatných bezpečnostních oprav Magenta (APSB26-73, -92, -146, -153) na 26 786 e‑shopech k 22. 10. 2026.
- How Low Can You Go? An Analysis of 2023 Time-to-Exploit Trends, Google Cloud: cloud.google.com (navštíveno 27. 10. 2026)
- Security advisory: Critical remote code execution vulnerabilities, update now, PHP: php.net (navštíveno 27. 10. 2026)
- PHP2Shell Is Coming: Your Patch Window Is 15 Minutes, Secure in Seconds, 21. 10. 2026: secureinseconds.com (navštíveno 27. 10. 2026)
- PHP2Shell: PHP RCE (CVE-2026-109618, CVE-2026-109619), Sansec: sansec.io (navštíveno 27. 10. 2026)
- Mage-OS: mage-os.org (navštíveno 27. 10. 2026)
